GTA VI y CloudOps: qué tecnologías cloud utiliza Rockstar Games
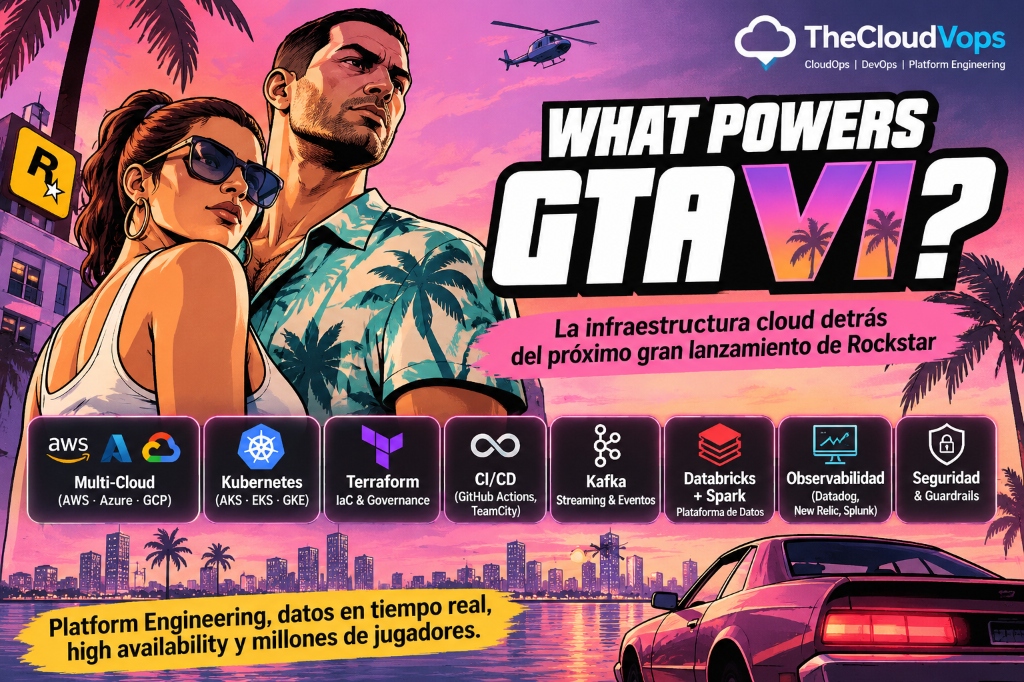
💡 Nota editorial: Rockstar Games no publica la arquitectura interna completa de Grand Theft Auto VI ni confirma públicamente qué proveedor cloud ejecuta cada microservicio del juego. Este artículo separa la evidencia pública (ofertas técnicas y perfiles de ingeniería de Rockstar Games y Take-Two Interactive) de las inferencias razonables de arquitectura.
Introducción
Con la expectación mundial alrededor del lanzamiento de Grand Theft Auto VI, una pregunta especialmente fascinante para quienes trabajamos en CloudOps, Platform Engineering y Landing Zones es:
¿Qué infraestructura sostiene un videojuego capaz de soportar millones de conexiones concurrentes, telemetría masiva en tiempo real y despliegues a escala planetaria?
Aunque Rockstar guarda con celo sus diagramas de backend, sus ofertas de empleo para equipos de infraestructura y datos permiten reconstruir con bastante claridad su modelo tecnológico.
Y de ese análisis se extrae una conclusión contundente: Rockstar Games está construyendo capacidades de Platform Engineering, Kubernetes, Infraestructura como Código (IaC), seguridad y streaming de datos exactamente iguales a las de una organización enterprise de primer nivel.
1. Cloud Platform Engineering e Internal Developer Platforms (IDP)
Rockstar cuenta con posiciones específicas de Cloud Platform Engineer. La descripción del rol incluye evaluar plataformas cloud, ejecutar PoCs (pruebas de concepto), llevar soluciones a producción y mantener un catálogo de plataformas y patrones aprobados.
En sus requisitos técnicos se mencionan explícitamente:
- Kubernetes
- Terraform y Pulumi
- Ansible
- Git
- Arquitectura Cloud-Native
- Seguridad, Gobernanza y Controles de Costes (FinOps)
- Protección de Datos, Logging y Auditoría
Esto encaja al 100% con el concepto moderno de una Internal Developer Platform (IDP): los equipos de desarrollo del juego consumen capacidades de infraestructura siguiendo “Golden Paths” (patrones preaprobados), mientras el equipo central de plataforma garantiza los guardrails, la seguridad y la gobernanza.
2. Kubernetes y Contenedores como Capa de Ejecución
Kubernetes figura como una pieza angular en la plataforma de Rockstar.
La arquitectura pública conocida apunta a un modelo donde Kubernetes y la infraestructura híbrida (cloud pública y centros de datos on-premise) forman la capa de cómputo unificada para APIs, servicios online y procesamiento de datos:
                    Cloud / Infrastructure
                              │
                    ┌─────────┴─────────┐
                    │                   │
                Kubernetes            Linux
                    │
          ┌─────────┼─────────┐
          │         │         │
       Services   APIs    Data workloads
La necesidad de orquestar contenedores a esta escala responde tanto a la resiliencia como a la eficiencia en el empaquetado de microservicios para matchmaking, perfiles de jugador y servicios de soporte.
3. Infraestructura como Código (IaC)
Terraform y Pulumi aparecen de forma recurrente en prácticamente todas las posiciones de infraestructura, plataformas y data engineering.
Esto permite que la infraestructura deje de gestionarse de forma artesanal o manual y pase a estar completamente integrada en el ciclo de vida del software (SDLC):
Developer / Platform Engineer
            │
            ▼
         GitHub
            │
      Pull Request
            │
            ├──► Terraform / Pulumi validation
            ├──► Security & Secrets scan
            └──► Policy as Code checks
            │
            ▼
       Deployment
            │
            ▼
    Cloud / Kubernetes
Para una organización del calibre de Take-Two, la IaC no solo aporta velocidad: garantiza la reproducibilidad de entornos, evita el configuration drift y permite aplicar políticas de seguridad antes de aplicar cambios en producción.
4. Datos, Streaming y Procesamiento en Tiempo Real
El área de Data Engineering de Rockstar busca perfiles con sólida experiencia en sistemas distribuidos y streaming masivo de eventos.
Entre las tecnologías destacadas en sus descripciones técnicas se encuentran:
- Apache Kafka / Kafka Streams
- Avro / Protobuf / Schema Registry
- Databricks y Apache Spark
- Kubernetes & Terraform
- Microsoft Azure
- Pipelines CI/CD de datos en tiempo real
Esta configuración describe una arquitectura moderna orientada a eventos (Event-Driven Architecture):
                Game Client / Online Services
                              │
                              ▼
                        Apache Kafka
                              │
              ┌───────────────┴───────────────┐
              │                               │
       Real-time Streams               Batch / Analytics
              │                               │
              ▼                               ▼
       Stream Processing              Databricks / Spark
              │                               │
              └───────────────┬───────────────┘
                              │
                              ▼
                        Data Platform
Cada interacción, métrica de telemetría, evento de partida o transacción dentro del ecosistema online fluye como un evento estructurado hacia Kafka para alimentar tanto sistemas de detección de trampas (anti-cheat) y telemetría operativa en vivo, como modelos analíticos en Databricks.
5. Estrategia Multi-Cloud: Azure, AWS y GCP
Las ofertas de Rockstar hacen mención recurrente al ecosistema de Microsoft Azure, incluyendo experiencia directa con Azure Kubernetes Service (AKS).
Por su parte, las posiciones corporativas de su matriz Take-Two Interactive demandan experiencia transversal tanto en Amazon Web Services (AWS) como en Google Cloud Platform (GCP).
Esto confirma una estrategia multi-cloud o cloud-agnóstica a nivel de grupo empresarial. Sin embargo, como apunte de rigor: no hay documentación pública que permita asegurar que GTA VI esté desplegado de forma distribuida en los tres clouds simultáneamente. Lo más probable es la asignación de cargas de trabajo específicas al cloud más idóneo (por ejemplo, telemetría y datos sobre Azure/Databricks, y servicios de juego sobre regiones específicas de baja latencia).
6. DevSecOps: Seguridad integrada en el Pipeline
Las posiciones de seguridad de aplicaciones e infraestructura de Rockstar detallan un stack de DevSecOps muy maduro:
- CI/CD: GitHub Actions y TeamCity.
- Análisis estático y dependencias: SAST y SCA con herramientas como CodeQL y Semgrep.
- Seguridad en IaC: Detección de secretos expuestos y validación de templates de Terraform.
- Policy as Code: Frameworks como Open Policy Agent (OPA).
- Observabilidad: Monitorización y telemetría de seguridad continua.
                   Git / GitHub
                         │
                         ▼
                    CI Pipeline
                         │
        ┌────────────────┼────────────────┐
        │                │                │
       SAST             SCA          IaC Security
     (CodeQL)        (Semgrep)     (Secrets / Scans)
        │                │                │
        └────────────────┼────────────────┘
                         │
                  Policy as Code (OPA)
                         │
                         ▼
                     Deployment
                         │
                         ▼
                 Kubernetes / Cloud
La seguridad no se concibe como una auditoría de última hora previa al lanzamiento, sino como controles automáticos que bloquean cualquier vulnerabilidad o mala configuración en cada Pull Request.
7. La arquitectura de referencia que podemos inferir
Consolidando todas las piezas públicas documentadas en sus vacantes técnicas, obtenemos esta arquitectura de plataforma:
                            ROCKSTAR PLATFORM
                                    │
             ┌──────────────────────┼──────────────────────┐
             │                      │                      │
       Cloud Fabric              Platform             Data Engine
             │                      │                      │
      ┌──────┼──────┐           Kubernetes            Kafka Bus
      │      │      │          (AKS / EKS)                 │
     AWS   Azure   GCP              │                  Databricks
      │      │      │            Services                  │
      └──────┼──────┘               │                    Spark
             │                      │                      │
     Terraform / Pulumi             │                Data Lakehouse
     Ansible (Config)               │
             │                      │
             └───────────┬──────────┘
                         │
                  CI/CD & Security
                         │
             GitHub Actions / TeamCity
                         │
           SAST / SCA / IaC Security (OPA)
                         │
                   Observability
8. ¿Es exactamente así como corre GTA VI?
Es fundamental mantener la honestidad técnica: no podemos afirmar al 100% que este esquema sea el diseño exacto del backend de GTA VI.
Rockstar no publica sus planos internos. Lo que sí sabemos con certeza es que este es el estándar arquitectónico que Rockstar Games y Take-Two están contratando, construyendo y manteniendo hoy en día.
Por tanto, la etiqueta más rigurosa es:
“Arquitectura tecnológica de referencia basada en la evidencia pública de Rockstar Games y Take-Two Interactive.”
9. Lecciones para ingenieros de CloudOps y Platform Engineering
El caso de Rockstar demuestra algo que llevamos tiempo defendiendo en The Cloud Vops: los retos de un videojuego masivo y los de una gran empresa son esencialmente los mismos.
La fórmula del éxito no depende de un proveedor concreto, sino de la solidez de los fundamentos:
\[\text{Landing Zone Moderna} = \text{Gobernanza} + \text{IaC} + \text{Kubernetes} + \text{CI/CD} + \text{Seguridad} + \text{Observabilidad} + \text{FinOps}\] PLATFORM ENGINEERING
│
┌────────────────┴────────────────┐
│ │
Gobernanza / Políticas Seguridad y FinOps
│ │
└────────────────┬────────────────┘
│
Infrastructure
│
Terraform / Pulumi (IaC)
│
Cloud + Kubernetes
│
CI/CD / GitOps Pipelines
│
Observabilidad
│
Equipos de Desarrollo
Una Landing Zone no debe ser solo un puñado de cuentas y suscripciones conectadas. Debe ser una verdadera plataforma de autoservicio que permita a los equipos desplegar valor rápido, seguro y sin fricciones.
Conclusión
El lanzamiento de GTA VI no es solo un hito cultural y gráfico para la industria del videojuego; es uno de los mayores desafíos de ingeniería de sistemas y CloudOps del planeta.
Ver cómo una compañía de entretenimiento adopta principios de Platform Engineering, Kubernetes, Kafka, Terraform y DevSecOps confirma que el futuro de las operaciones cloud pasa por la automatización total, la reproducibilidad como código y los estándares abiertos.
Fuentes analizadas:
- Rockstar Games Careers — Cloud Platform Engineer
- Rockstar Games Careers — Senior Software Engineer, Data Engineering
- Rockstar Games Careers — Senior Application Security Platform Engineer
- Take-Two Interactive — Cloud Systems Engineering
¿Qué opinas de la estrategia de plataforma de Rockstar? ¿Crees que un lanzamiento de esta envergadura puede gestionarse sin Kubernetes e IaC en 2026? ¡Déjame tus impresiones en los comentarios!
Posts relacionados
La Landing Zone Inteligente: Integrando Agentes de Microsoft Copilot en tu arquitectura Cloud
Durante años, automatizar operaciones en la nube significaba escribir pipelines, runbooks de PowerShell o scripts...
De scripts reactivos a Agentes SRE: Cómo usar Model Context Protocol (MCP) para diagnosticar incidencias en Azure
Aprende a construir un agente de SRE utilizando Model Context Protocol (MCP) en Python para...
Configuración del Entorno para Terraform: Guía Completa
Introducción